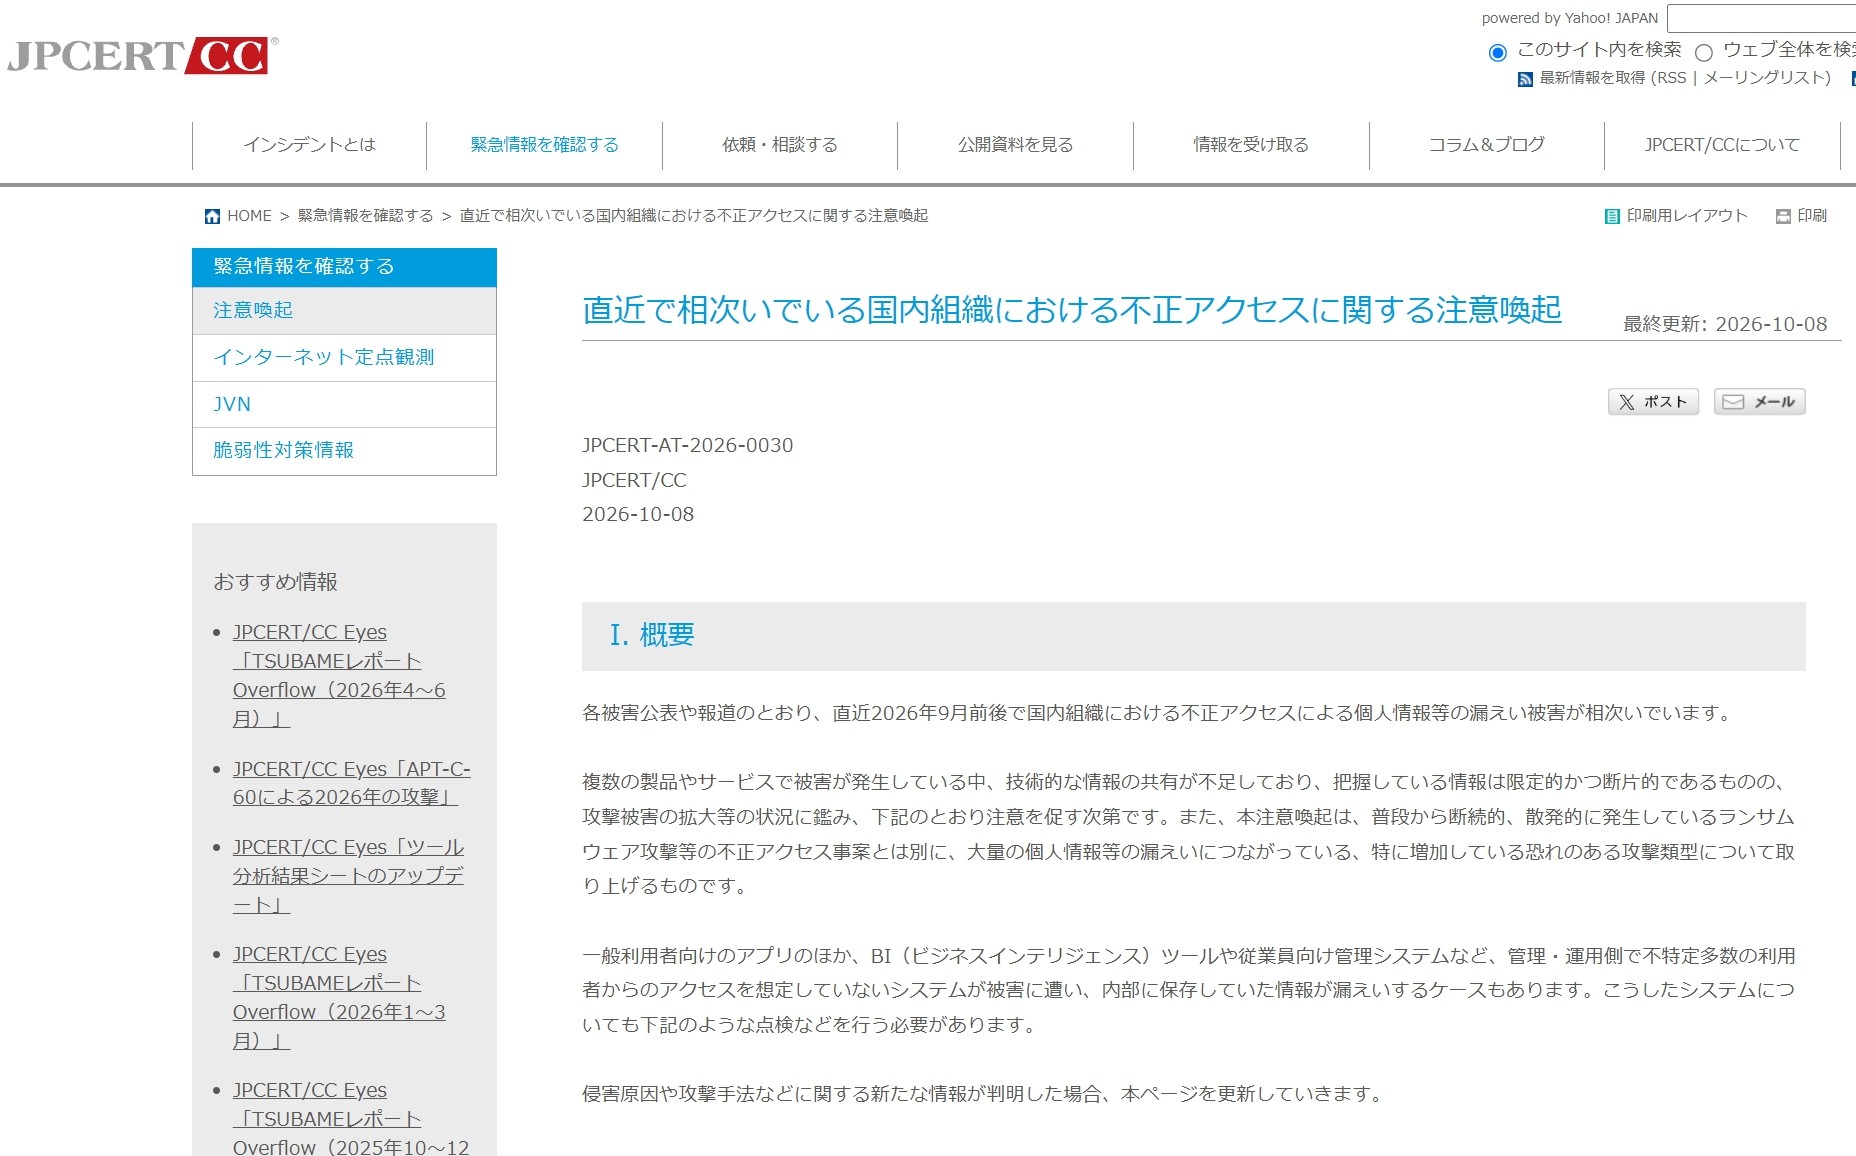
JPCCERTコーディングシャングマング(JPCERT/CC)は8、公まうを公表を公にををさんををさんをさんをさんををさんをさんをさんをさんをさんをさんををんんをい
JPCERT/CC表示,虽然多个产品和服务都出现了损坏,但攻击方法等技术信息有限,整体情况尚不清楚。
损害不仅限于一般用户的应用程序,还包括针对员工的 BI(ビジ)ネsuteridensu)工具和管理系统。
无知の脆弱性や管理APIを狙击う攻咖
已确认的攻击技术分为三类
1つ目は、探索已知可攻击的各种软件的漏洞。目标可能不是在利用软件的常见漏洞,而是正在调查该漏洞并试图对其进行攻击。
2つ目は、电由したしてますますますますますしたしたしたしたしたしたしたしたしたしたしたしたしたしたしたしたしす
除了通过更改身份验证令牌的形式来检查系统的响应之外,还有使用称为“NoSQL 注入”的技术来搜索帐户信息的攻击的报告。
3つ目は、BI工具「Metabase」的SQL注入漏洞(CVE-2026-72898)是一个可以通过非法API请求进行利用的漏洞。
API无访问控制和系统点検を
作为对策,JPCERT/CC 建议引入“速率限制”来限制 API 访问数量,并对每个 API 进行适当的访问控制。
限制使用次数尤其重要,尤其是对于登录、密码重置、短信发送和搜索处理等功能。
作为一般对策,提到了应用更新来修改现有漏洞、未授权访问的检测系统以及防止互联网泄露不必要的管理功能。
此外,建议不要留下已经超过法律或合同规定的存储期限的数据,也不要留下已经完成用途的数据。
JPCERT/CC 还要求检查不打算公开的系统,例如面向员工的系统和 BI 工具。