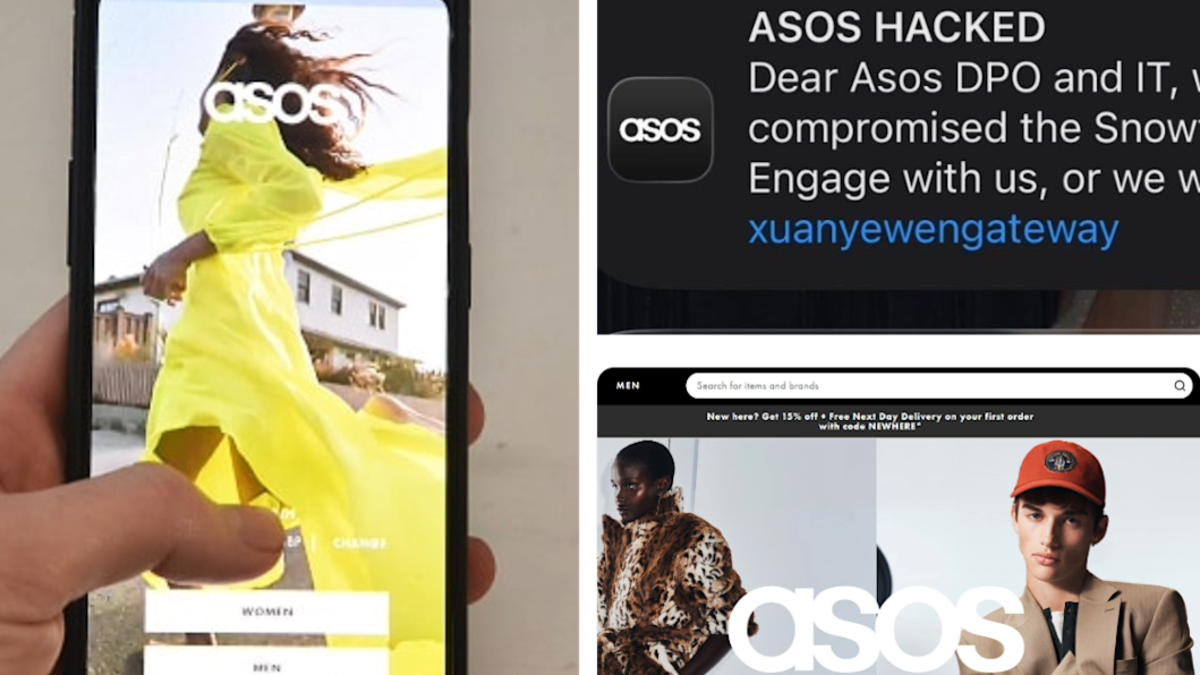
快时尚品牌 ASOS 已确认收到“未经授权的客户警报”,并认为一些“关键个人数据”已被访问。
澳大利亚、英国和世界其他地区的客户已收到该应用程序的通知,震惊的客户在社交媒体上分享了令人难以置信的屏幕截图。

澳大利亚、英国和世界其他地区的 ASOS 客户很快就会分享该时尚品牌的应用程序通知的屏幕截图。 提供/Mikala Theocharus
该消息于周二发送,声称该公司的系统遭到破坏,黑客威胁要泄露客户信息。
该警报于澳大利亚东部标准时间晚上 8 点左右发送,称“ASOS 已被黑客攻击”。
“亲爱的 ASOS DPO 和 IT,我们已经完全泄露了 Snowflake 样本。请联系我们,否则我们将揭露它。”
ASOS 证实了上午 10 点(澳大利亚东部时间晚上 8 点)发送的“未经授权的客户警报”,并表示他们相信基本个人信息已被访问,但付款详细信息和密码并未受到泄露。
然而,他们仍在调查违规的程度。
“我们正在调查我们用来与客户沟通的第三方平台的未经授权的活动,”ASOS 发言人在周二下午(澳大利亚东部夏令时间周三上午)向九号网发表的一份声明中表示。
“我们已立即采取措施限制对警告平台的访问,并正在与我们的内部和外部专家顾问以及所有相关当局合作。
“包括姓名和联系方式在内的基本个人信息可能已被访问。我们认为支付卡信息或帐户密码不会受到影响。”
当您登录该网站时,没有弹出窗口或其他消息,该公司确认该应用程序和网站都正常运行,并且“我们的运营没有受到任何干扰”。
“客户信任对我们来说非常重要,如果情况发生变化 将根据需要提供更新,”他们说。

ASOS 尚未向客户宣布这一消息,也没有立即回应九号台的置评请求。 盖蒂
通过应用程序的消息发送给订阅者的链接将把人们带到 Telegram 消息应用程序上新创建的频道,标记为炫夜组的网关。
他们后来在 Telegram 频道中发布了一条消息,称该网站对客户来说是安全的。
据他们称,“为了消除任何混乱,受影响组织的程序是安全的” 英国天空电视台。
“此事件涉及客户数据,这些数据在我们的服务器上是安全的,并且在一段时间内不会被访问。鉴于网络安全领域的当前披露状态,您可以感谢我们对这一事件的慷慨披露。”
网络安全专家 Sophos 告诉英国媒体,其专家以前从未听说过该组织,也没有出现在该公司控制的任何频道上。
网络安全公司 Check Point 负责人夏洛特·威尔逊 (Charlotte Wilson) 表示,如果得到证实,这将是一次非常严重的违规行为。
威尔逊告诉 BBC:“如果得到证实,这将是一次意义深远的攻击,因为黑客似乎做了一些特别明目张胆的事情:将 ASOS 的个人应用程序变成了勒索信。”
“数百万人信任手机上的应用程序通知,因为它们应该直接来自公司。”
根据 英国天空电视台这家总部位于英国的时尚品牌拥有约 2,800 名员工,价值约 6.02 亿英镑(11.5 亿美元)。
Global Sales 拥有 1640 万活跃客户,他们在过去 12 个月内进行过购买。
在明显的违规事件发生之前,该公司的股价已经上涨,但在可疑消息出现后,周二伦敦证券交易所的股价下跌了 15%。
为了让股东放心,ASOS 表示“现在确定对业务的任何潜在影响还为时过早”,但如果需要,他们会向全球主要提供商购买网络安全保险。
什么是雪花?
帖子称,黑客“完全攻破了Snowflake模型”,据信该模型与云数据存储公司Snowflake有关。
该公司被许多零售商用来存储敏感的客户数据,并且之前一直是数据泄露的对象,其中包括 Ticketmaster、Live Nation、桑坦德银行和 AT&T。
Snowflake 告诉九号台新闻,他们没有对 Snowflake 平台做出任何让步。
发言人说:“我们一意识到正在报告的警报,就开始了调查。”
“目前,我们可以报告说,我们尚未在 Snowflake 平台上发现任何妥协。
“我们非常重视客户的隐私和安全。调查正在进行中,随着更多信息的出现,我们将提供进一步的更新。”

ASOS 网站似乎仍然正常运行,没有弹出窗口或其他消息。 诺亚
Horizon3 网络安全专家丹·伯德 (Dan Bird) 表示,该消息向客户表明,此次泄露超出了 Snowflake 数据库的范围。
Bird 告诉 BBC:“向 ASOS 应用程序的用户发送推送通知需要访问该公司的通知系统,该系统与攻击者称已受到损害的 Snowflake 数据平台是分开的。”
“如果这两种说法都成立,则意味着攻击者拥有打开不止一扇门的凭据。”
在线安全公司 Huntress 的安全运营高级经理 Drey Agha 也表达了同样的观点。
“推送通知显示,攻击者已经破坏了控制 ASOS 移动应用程序的系统。这显然是公开勒索,”他说。 在 G沃德安。

建议客户谨慎对待电子邮件和消息。 Instagram
“直接向消费者设备发送赎金要求是一种激进的勒索策略,旨在迫使企业迅速进行谈判。我建议买家在等待官方确认数据泄露事件时警惕有针对性的网络钓鱼尝试。”
根据英国法律,公司必须在发现个人数据泄露事件后 72 小时内向信息专员办公室报告。
在某些情况下,他们需要向国家网络安全中心和警方报告。
客户应该做什么?
建议客户提防可疑活动和跟踪消息。
NordVPN 的首席技术官 Marius Bridis 表示:“引人注目的网络事件为网络钓鱼攻击创造了完美的环境。”
“犯罪分子可以通过假装来自 ASOS 的电子邮件和短信来利用该广告,并可能要求客户重置密码、确认付款详细信息、检查订单或要求退款。”


